Olá, futuro servidor! O tema de Governança de Tecnologia da Informação é uma presença constante e cada vez mais relevante em concursos de alto nível, especialmente na área de TI e Gestão. Bancas como a FGV adoram explorar normas técnicas para avaliar a profundidade do seu conhecimento. A questão que vamos analisar hoje, extraída do concurso para Analista Judiciário do TRF 1 (2024), é um exemplo perfeito de como um conceito específico pode abrir as portas para um universo de conhecimento estratégico. A pergunta aborda a ENTIC-JUD (Estratégia Nacional de TIC do Poder Judiciário) e sua relação com a norma ABNT NBR ISO/IEC 38500:2018, focando em um de seus princípios fundamentais. Vamos dissecar essa norma para que você não apenas acerte questões idênticas, mas domine o raciocínio por trás delas.
O Coração da Governança de TI: A Norma ABNT NBR ISO/IEC 38500
Antes de mergulharmos nos princípios, entenda o propósito desta norma. A ISO/IEC 38500 não é um manual de “como fazer” TI. Ela é um guia para a alta gestão (diretores, conselheiros, etc.) sobre como governar a TI da organização. O foco é garantir que a TI agregue valor ao negócio, alinhada às estratégias e, crucialmente, gerenciando riscos. A norma se baseia em um modelo simples: Avaliar, Dirigir e Monitorar (ADM). A alta gestão deve Avaliar o cenário atual e futuro, Dirigir a preparação e implementação de planos e políticas, e Monitorar a conformidade e o desempenho.
Para guiar essas ações de ADM, a norma estabelece seis princípios essenciais. A questão do TRF 1 focava em um deles, mas a sua aprovação depende de conhecer todos.
Os 6 Princípios da Boa Governança de TI (ISO/IEC 38500)
Vamos analisar cada um dos princípios, explicando o conceito por trás da alternativa correta e, igualmente importante, os erros das demais.
1. Responsabilidade
Este princípio determina que todos na organização devem compreender e aceitar suas responsabilidades em relação ao fornecimento e à demanda de TI. As pessoas devem ter a autoridade necessária para cumprir suas funções. Não se trata apenas de “quem culpar”, mas de clareza sobre papéis e autoridade.
Por que a alternativa “E) responsabilidade” estava incorreta na questão? Porque o enunciado descrevia a “adequação da área de tecnologia da informação às leis e regulamentos obrigatórios”, o que não é a definição central de Responsabilidade, mas sim de Conformidade.
2. Estratégia
O princípio da Estratégia exige que a estratégia de negócio da organização leve em conta as capacidades atuais e futuras da TI. As decisões estratégicas de TI não devem ser tomadas isoladamente, mas sim em alinhamento direto com os objetivos estratégicos da empresa. A TI deve ser um motor para a inovação e para o negócio.
Por que a alternativa “D) estratégia” estava incorreta? A questão não falava sobre o alinhamento da TI com os objetivos de negócio ou sobre o planejamento futuro, mas sim sobre o cumprimento de regras externas.
3. Aquisição
Este princípio foca na transparência e na validade das decisões de investimento em TI. As aquisições de ativos de TI (sejam softwares, hardwares ou serviços) devem ser feitas com base em uma análise clara de custos, benefícios e riscos ao longo de todo o ciclo de vida do ativo.
Por que a alternativa “A) aquisição” estava incorreta? O tema central não era a compra ou o investimento em tecnologia, mas a obediência a normas legais e regulatórias.
4. Desempenho
O princípio do Desempenho estabelece que a TI deve ser orientada a serviço, suportando a organização para que ela atinja seus objetivos. Isso significa garantir que os serviços de TI funcionem com a qualidade e a capacidade necessárias para atender às demandas do negócio, hoje e no futuro.
Por que a alternativa “C) desempenho” estava incorreta? A adequação a leis não mede a eficiência ou a qualidade do serviço de TI em si, mas sim sua aderência a um conjunto de regras externas.
5. Conformidade (A Resposta Correta)
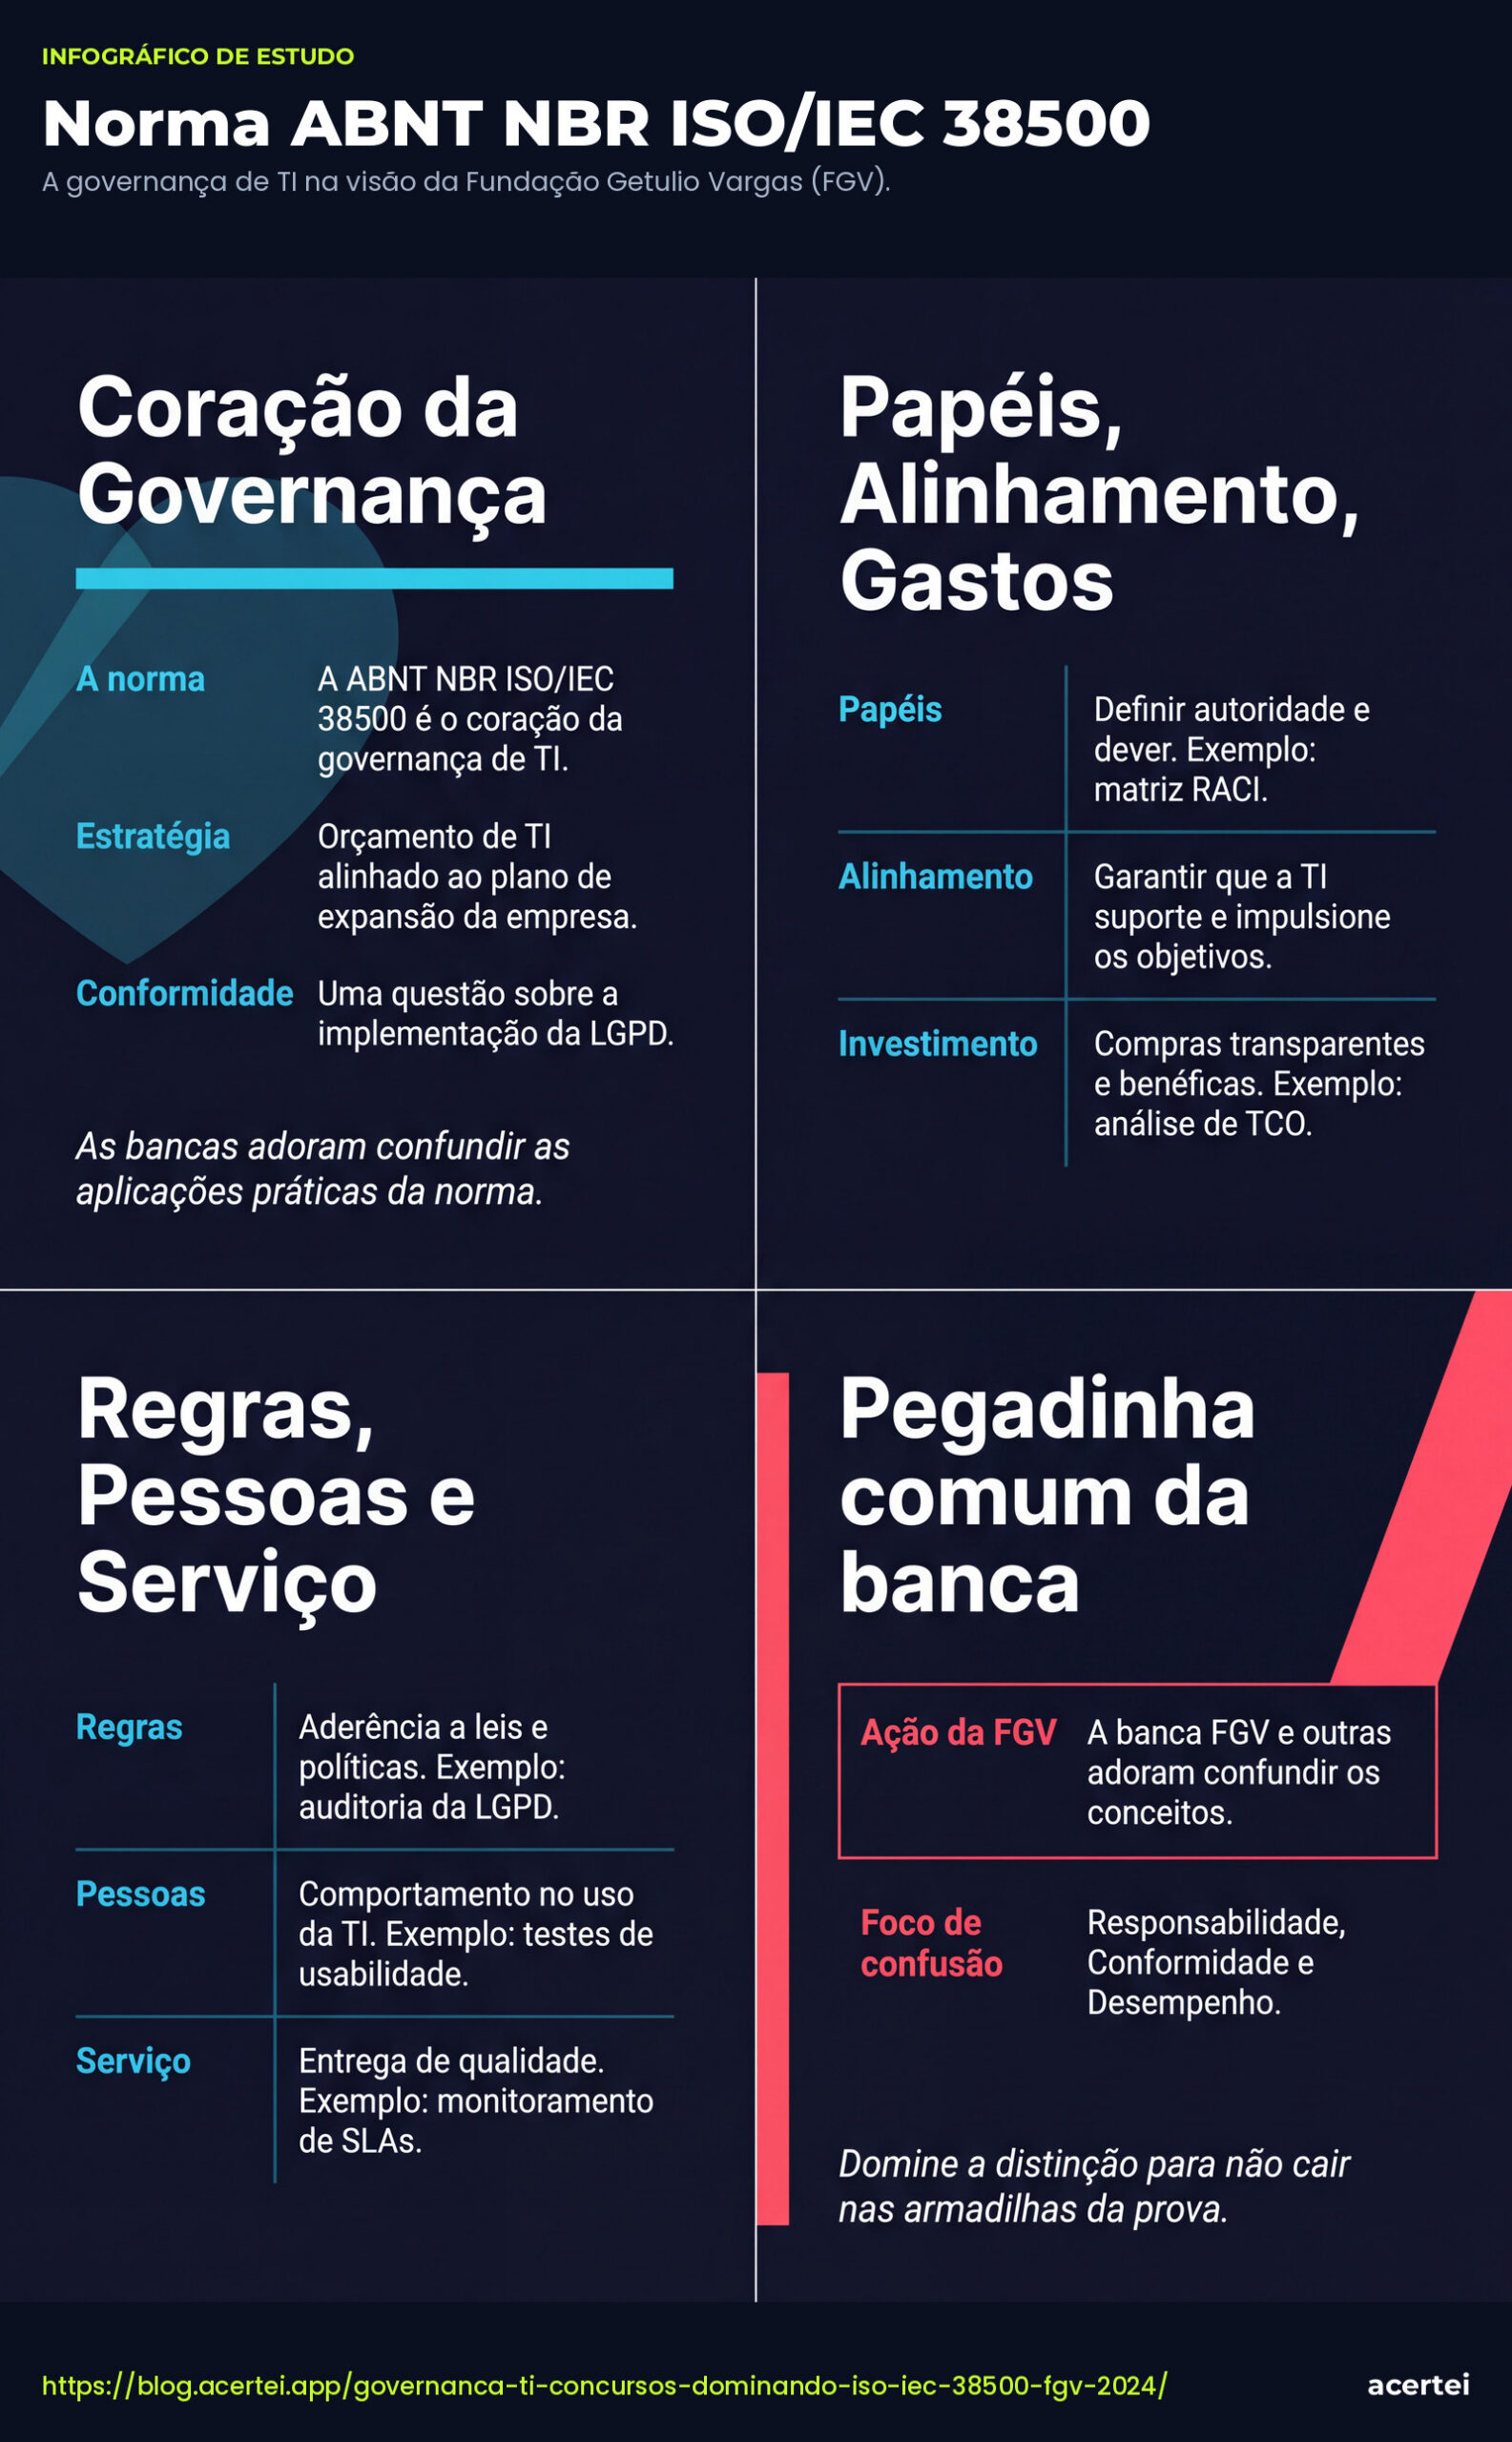
Aqui está o gabarito da nossa questão. O princípio da Conformidade (ou Compliance) dita que a TI deve estar em conformidade com todas as legislações e regulamentos aplicáveis. Isso inclui leis de proteção de dados (como a LGPD), normas setoriais, políticas internas e obrigações contratuais. A questão foi direta ao ponto: “adequação da área de tecnologia da informação às leis e regulamentos obrigatórios”. Essa é a definição literal do princípio de Conformidade.
6. Comportamento Humano
Este é um princípio frequentemente esquecido, mas vital. Ele reconhece que as políticas, práticas e decisões de TI devem respeitar o comportamento humano. A TI deve ser projetada para ser usada por pessoas, considerando suas necessidades, limitações e a forma como interagem. Isso abrange desde a usabilidade de sistemas até a cultura organizacional e a ética no uso da tecnologia.
Dominar esses seis princípios não só garante a resolução de questões diretas sobre a ISO 38500, mas também fornece uma base sólida para entender outros frameworks de governança, como o COBIT. O conhecimento é interligado, e uma base forte aqui o diferenciará da concorrência.
Mapa da Aprovação: Resumo Esquematizado
| Princípio ISO/IEC 38500 | Palavra-Chave | Foco Principal | Exemplo Prático |
|---|---|---|---|
| Responsabilidade | PAPÉIS | Definir claramente quem tem autoridade e dever sobre a TI. | Criação da matriz RACI (Responsible, Accountable, Consulted, Informed) para um novo sistema. |
| Estratégia | ALINHAMENTO | Garantir que a TI suporte e impulsione os objetivos do negócio. | O CIO participa da reunião do conselho para definir como a IA pode otimizar as operações. |
| Aquisição | INVESTIMENTO | Assegurar que as compras de TI sejam transparentes, justificadas e benéficas. | Análise de TCO (Custo Total de Propriedade) antes de comprar um novo ERP. |
| Desempenho | SERVIÇO | Assegurar que a TI entregue serviços de qualidade que atendam às necessidades. | Monitoramento de SLAs (Acordos de Nível de Serviço) para o sistema de processos judiciais. |
| Conformidade | REGRAS | Garantir que a TI obedeça a leis, regulamentos e políticas. | Auditoria para verificar a aderência dos sistemas de armazenamento de dados à LGPD. |
| Comportamento Humano | PESSOAS | Considerar as necessidades e o comportamento das pessoas no uso da TI. | Realização de testes de usabilidade (UX) antes de lançar um novo portal para o público. |