A Norma ABNT NBR ISO/IEC 27002:2022 é um dos tópicos mais relevantes em Segurança da Informação para concursos públicos, especialmente para cargos de TI e Cibersegurança. Bancas como a FGV adoram explorar a capacidade do candidato de diferenciar e categorizar os controles de segurança. A questão que analisamos hoje é um exemplo clássico: ela não exige apenas que você conheça os controles, mas que entenda sua natureza e a qual tema pertencem. Esta aula foi construída a partir da questão da prova para Analista Judiciário (TJ RR) de 2024, que pedia ao candidato para identificar a opção contendo apenas controles organizacionais. Vamos usar essa questão como ponto de partida para dominar completamente a estrutura da norma.
A Estrutura da NBR ISO/IEC 27002:2022: Os 4 Temas Essenciais
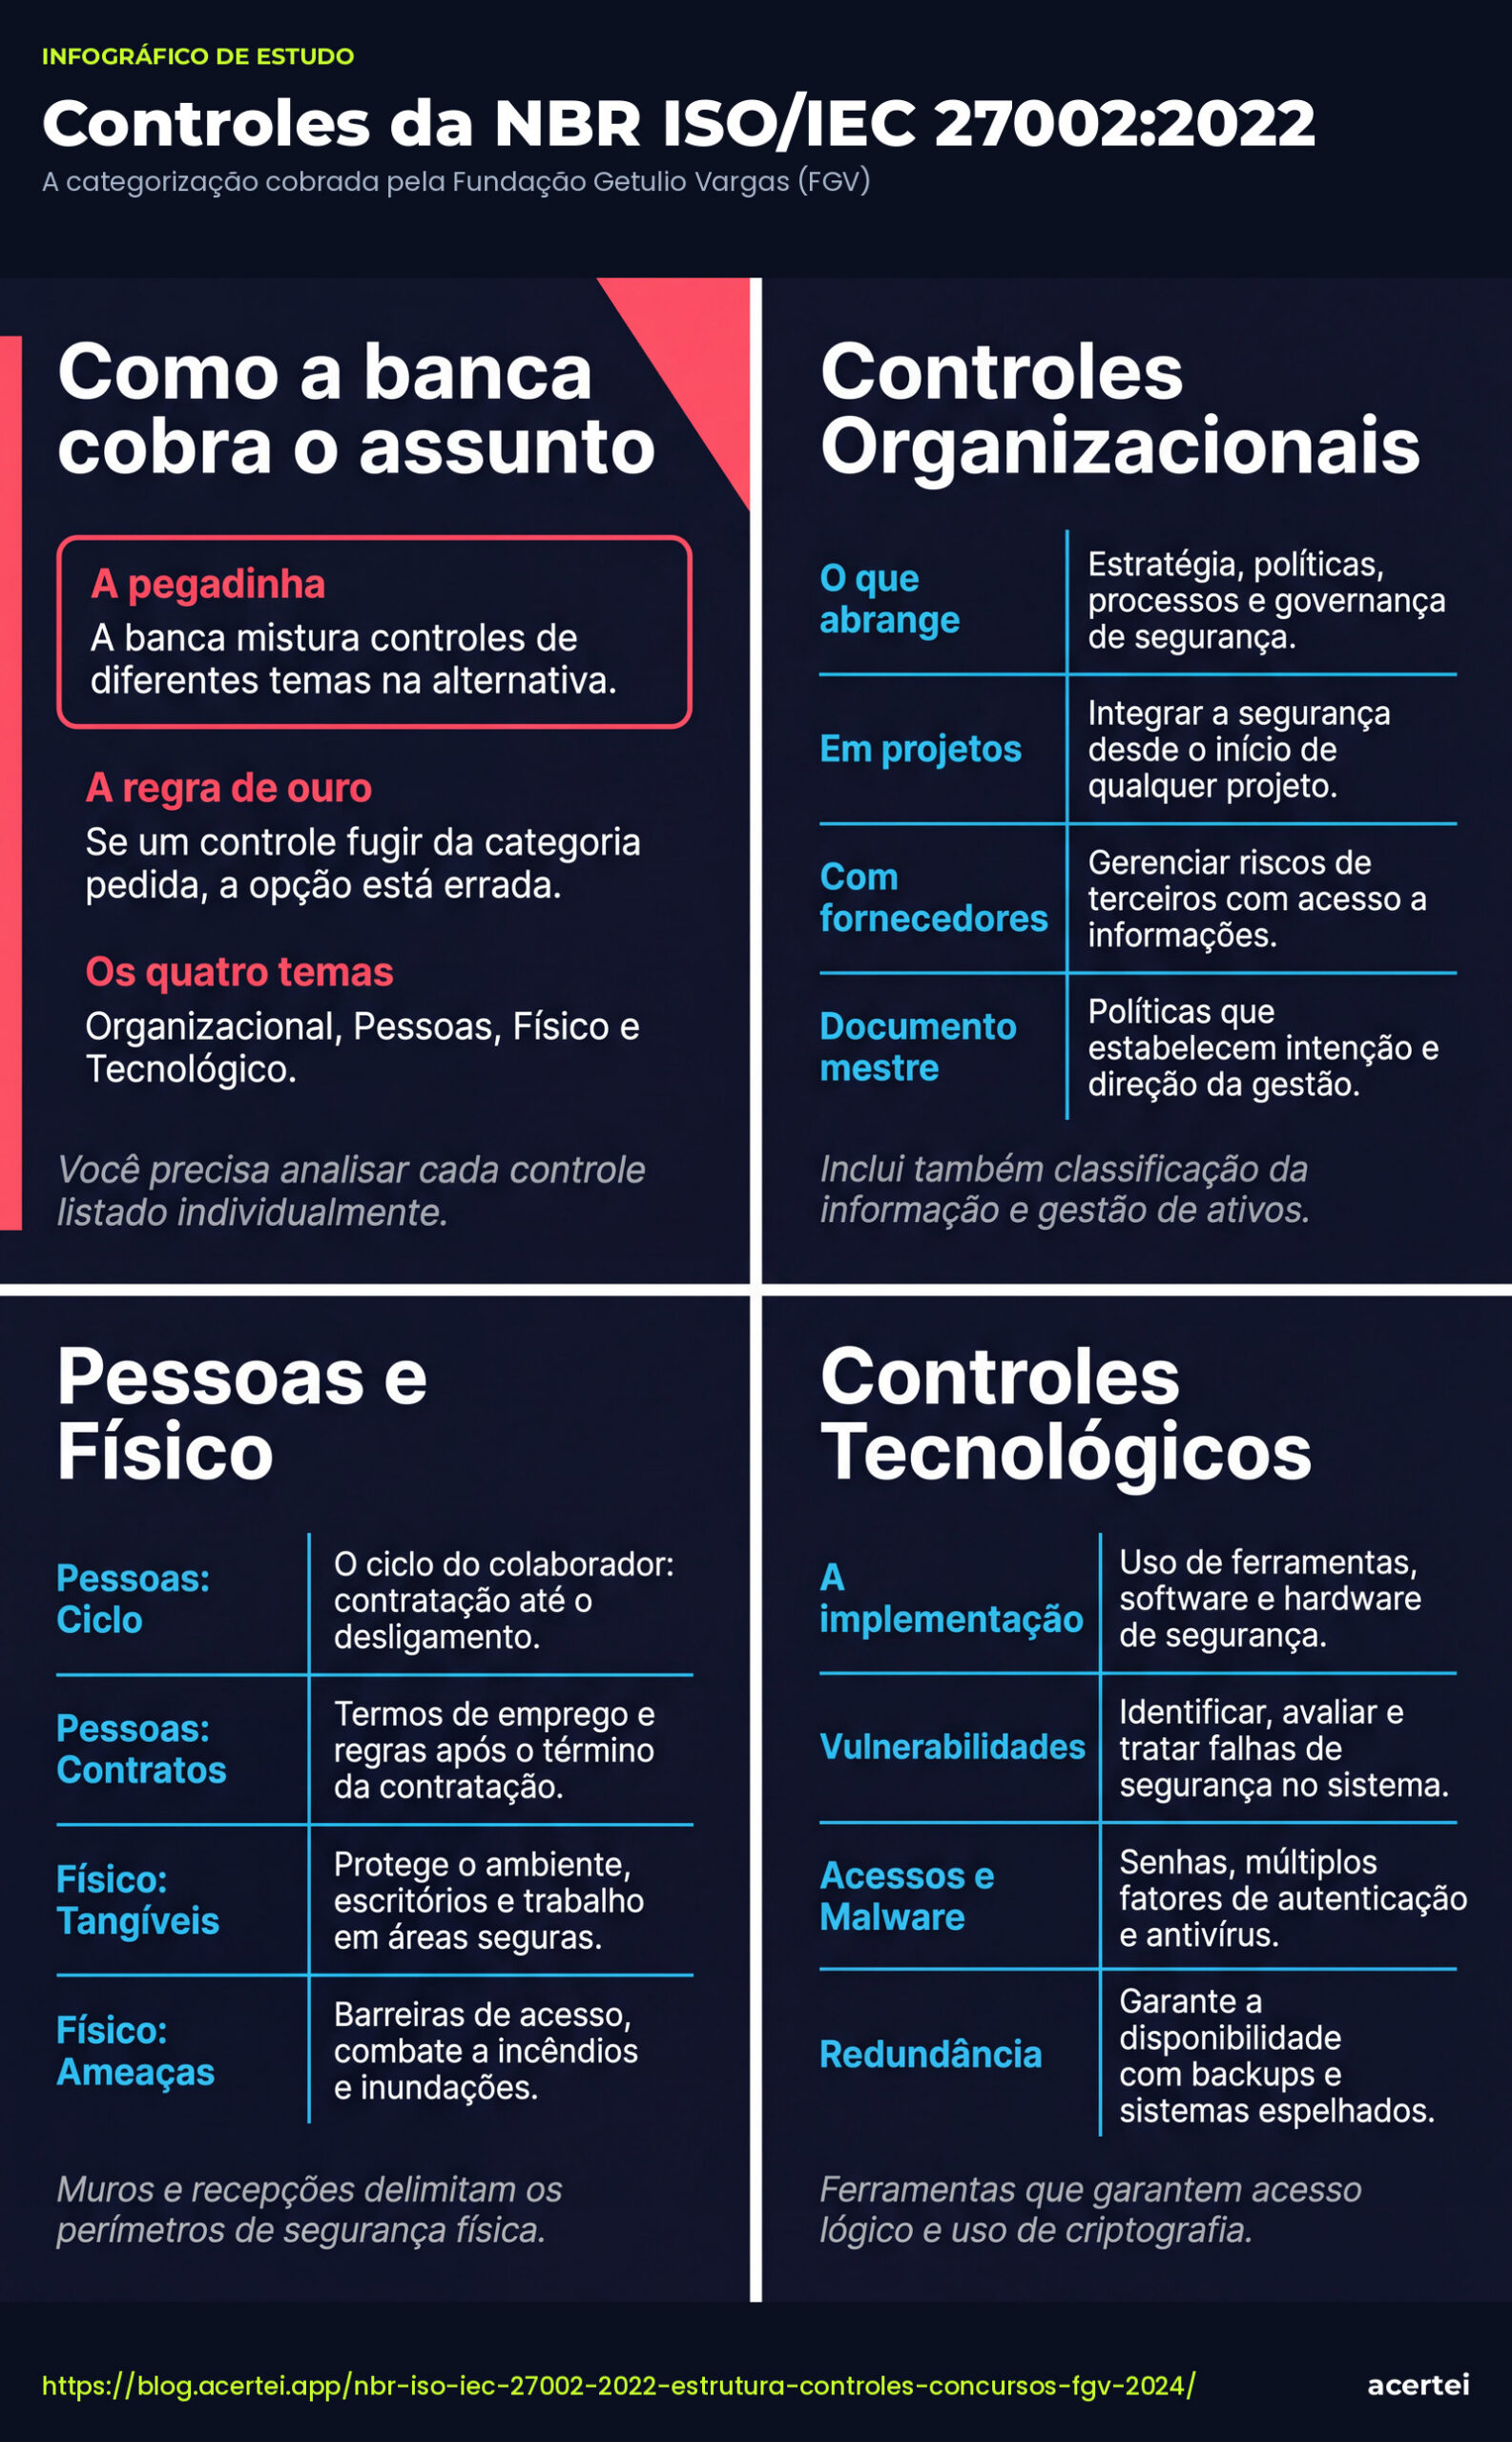
A versão de 2022 da norma trouxe uma grande reestruturação, abandonando os antigos 14 domínios e organizando os 93 controles em 4 temas centrais. Essa mudança simplificou e modernizou a abordagem, tornando-a mais intuitiva. Conhecer esses quatro temas é o primeiro passo para gabaritar qualquer questão sobre o assunto.
1. Controles Organizacionais (37 controles)
Pense nos controles organizacionais como a “mente estratégica” da segurança da informação. Eles definem o esqueleto, as políticas, as regras e os processos que guiarão todas as outras ações de segurança. Não são, em geral, ferramentas ou equipamentos, mas sim diretrizes e procedimentos. Exemplos-chave:
- Políticas para Segurança da Informação: O documento mestre que estabelece a intenção e a direção da gestão.
- Segurança da Informação no Gerenciamento de Projetos: Integrar a segurança desde o início de qualquer projeto.
- Segurança da Informação em Relacionamentos com Fornecedores: Gerenciar os riscos que surgem ao contratar terceiros que terão acesso a informações da organização.
- Classificação da informação: Definir níveis de sensibilidade para os dados (público, interno, confidencial, etc.).
- Gestão de ativos: Inventariar e gerenciar todos os ativos de informação.
2. Controles de Pessoas (8 controles)
Aqui o foco é o fator humano. Estes controles visam garantir que as pessoas (colaboradores, terceiros, etc.) entendam e cumpram suas responsabilidades de segurança em todo o seu ciclo de vida na organização, desde a contratação até o desligamento. Exemplos-chave:
- Triagem: Verificação de antecedentes de candidatos.
- Termos e Condições de Contratação: Incluir cláusulas de segurança da informação nos contratos de trabalho.
- Responsabilidades após Término ou Mudança de Contratação: Definir os procedimentos para quando um funcionário sai ou muda de função, como a revogação de acessos.
3. Controles Físicos (14 controles)
Estes são os controles mais tangíveis, voltados para a proteção de instalações físicas e equipamentos contra acesso não autorizado, danos e interferências. É a segurança que podemos ver e tocar. Exemplos-chave:
- Perímetros de Segurança Física: Muros, cercas, recepções e outras barreiras para proteger as áreas da organização.
- Proteção de Escritórios, Salas e Instalações: Controles de acesso a locais sensíveis, como datacenters.
- Trabalho em Áreas Seguras: Regras para o manuseio de informações sensíveis em ambientes controlados.
- Proteção contra Ameaças Físicas e Ambientais: Medidas contra incêndios, inundações, etc.
4. Controles Tecnológicos (34 controles)
Este é o domínio das ferramentas e tecnologias de segurança. São os controles implementados em sistemas, redes e aplicações para proteger a informação. É aqui que a maioria das pessoas pensa quando ouve “cibersegurança”. Exemplos-chave:
- Gerenciamento de Vulnerabilidades Técnicas: Processo de identificar, avaliar e tratar falhas de segurança em sistemas.
- Controle de Acesso: Uso de senhas, autenticação de múltiplos fatores, etc.
- Criptografia: Proteger a confidencialidade da informação.
- Prevenção contra Malware: Uso de antivírus e outras soluções.
- Redundância de Recursos de Processamento de Informações: Garantir a disponibilidade dos sistemas por meio de backups e sistemas espelhados.
Analisando a Questão do Concurso (TJ RR 2024)
Vamos agora dissecar a questão que originou nossa aula, aplicando o conhecimento adquirido:
- Alternativa A (Incorreta): “Políticas para Segurança da Informação” é um controle Organizacional, mas “Termos e Condições de Contratação” é um controle de Pessoas.
- Alternativa B (Incorreta): “Responsabilidades após Término ou Mudança de Contratação” é um controle de Pessoas, enquanto “Proteção de Escritórios, Salas e Instalações” é um controle Físico.
- Alternativa C (Incorreta): “Trabalho em Áreas Seguras” é um controle Físico, e “Gerenciamento de Vulnerabilidades Técnicas” é um controle Tecnológico.
- Alternativa D (Correta): Tanto “Segurança da Informação no Gerenciamento de Projetos” quanto “Segurança da Informação em Relacionamentos com Fornecedores” são processos e diretrizes que estruturam a segurança em um nível estratégico, sendo, portanto, controles Organizacionais.
- Alternativa E (Incorreta): “Resposta aos Incidentes de Segurança da Informação” é um controle Organizacional (define o processo), mas “Redundância de Recursos de Processamento de Informações” é um controle puramente Tecnológico.
Dominar a categorização dos controles da NBR ISO/IEC 27002:2022 não é apenas decorar uma lista, mas entender a lógica por trás da segurança da informação. Ao compreender que a segurança é feita de políticas (Organizacional), pessoas (Pessoas), barreiras (Físico) e ferramentas (Tecnológico), você estará preparado para qualquer questão que a banca apresentar.
Mapa da Aprovação: Resumo Esquematizado
| Tema do Controle | Foco Principal | Palavras-Chave | Exemplos da Questão |
|---|---|---|---|
| Organizacionais | Estratégia, processos, políticas e governança. O “como” a segurança é gerenciada. | Políticas, Gestão, Fornecedores, Projetos, Classificação, Riscos. | Segurança da Informação no Gerenciamento de Projetos, Segurança da Informação em Relacionamentos com Fornecedores. |
| Pessoas | O fator humano. Ciclo de vida do colaborador na organização. | Contratação, Treinamento, Conscientização, Desligamento. | Termos e Condições de Contratação, Responsabilidades após Término ou Mudança de Contratação. |
| Físicos | Proteção de ativos tangíveis e do ambiente físico. | Acesso Físico, Perímetro, Salas, Instalações, Equipamentos. | Proteção de Escritórios, Salas e Instalações, Trabalho em Áreas Seguras. |
| Tecnológicos | Ferramentas, software e hardware de segurança. A implementação técnica. | Redes, Criptografia, Acesso Lógico, Malware, Vulnerabilidades, Redundância. | Gerenciamento de Vulnerabilidades Técnicas, Redundância de Recursos de Processamento de Informações. |
Teste Seus Conhecimentos: Questões de Fixação
Referências:
- Norma Brasileira ABNT NBR ISO/IEC 27002
- Diretrizes para Controles de Segurança da Informação – Blog Gran Cursos Online