ÓrgãoTCE PI – Tribunal de Contas do Estado do Piauí
ProvaAuditor de Controle Externo (TCE-PI) – Tecnologia da Informação – Infraestrutura e Segurança
DisciplinaSegurança da Informação
AssuntoISO 27002
NívelSUPERIOR
As origens de segurança e os padrões de cobrança em provas da FGV.
Olá, futuro aprovado! O tema de hoje é um pilar da Gestão da Segurança da Informação e, por isso, um alvo certeiro de bancas como a FGV. Entender de onde nascem os requisitos de segurança é o primeiro passo para construir qualquer sistema de defesa robusto em uma organização. A questão que analisaremos, da prova do TCE PI de 2025, é um exemplo perfeito de como as bancas testam não apenas o seu conhecimento da norma, mas sua atenção aos detalhes. Vamos dissecar a NBR ISO/IEC 27002:2022 e garantir que você nunca mais caia em pegadinhas sobre este assunto.
A NBR ISO/IEC 27002:2022: O “Como Fazer” da Segurança
Antes de mergulharmos nas fontes de requisitos, é crucial diferenciar a ISO 27002 da sua “irmã” mais famosa, a ISO 27001. Pense assim: a ISO 27001 diz “O QUE” precisa ser feito, estabelecendo os requisitos para um Sistema de Gestão de Segurança da Informação (SGSI). Já a ISO 27002, nosso foco hoje, detalha “COMO” fazer, fornecendo um catálogo de boas práticas e controles para implementar o que a 27001 exige. A versão de 2022 modernizou esses controles, agrupando-os em 4 temas: Organizacionais, de Pessoas, Físicos e Tecnológicos.
As Três Fontes Primordiais de Requisitos de Segurança
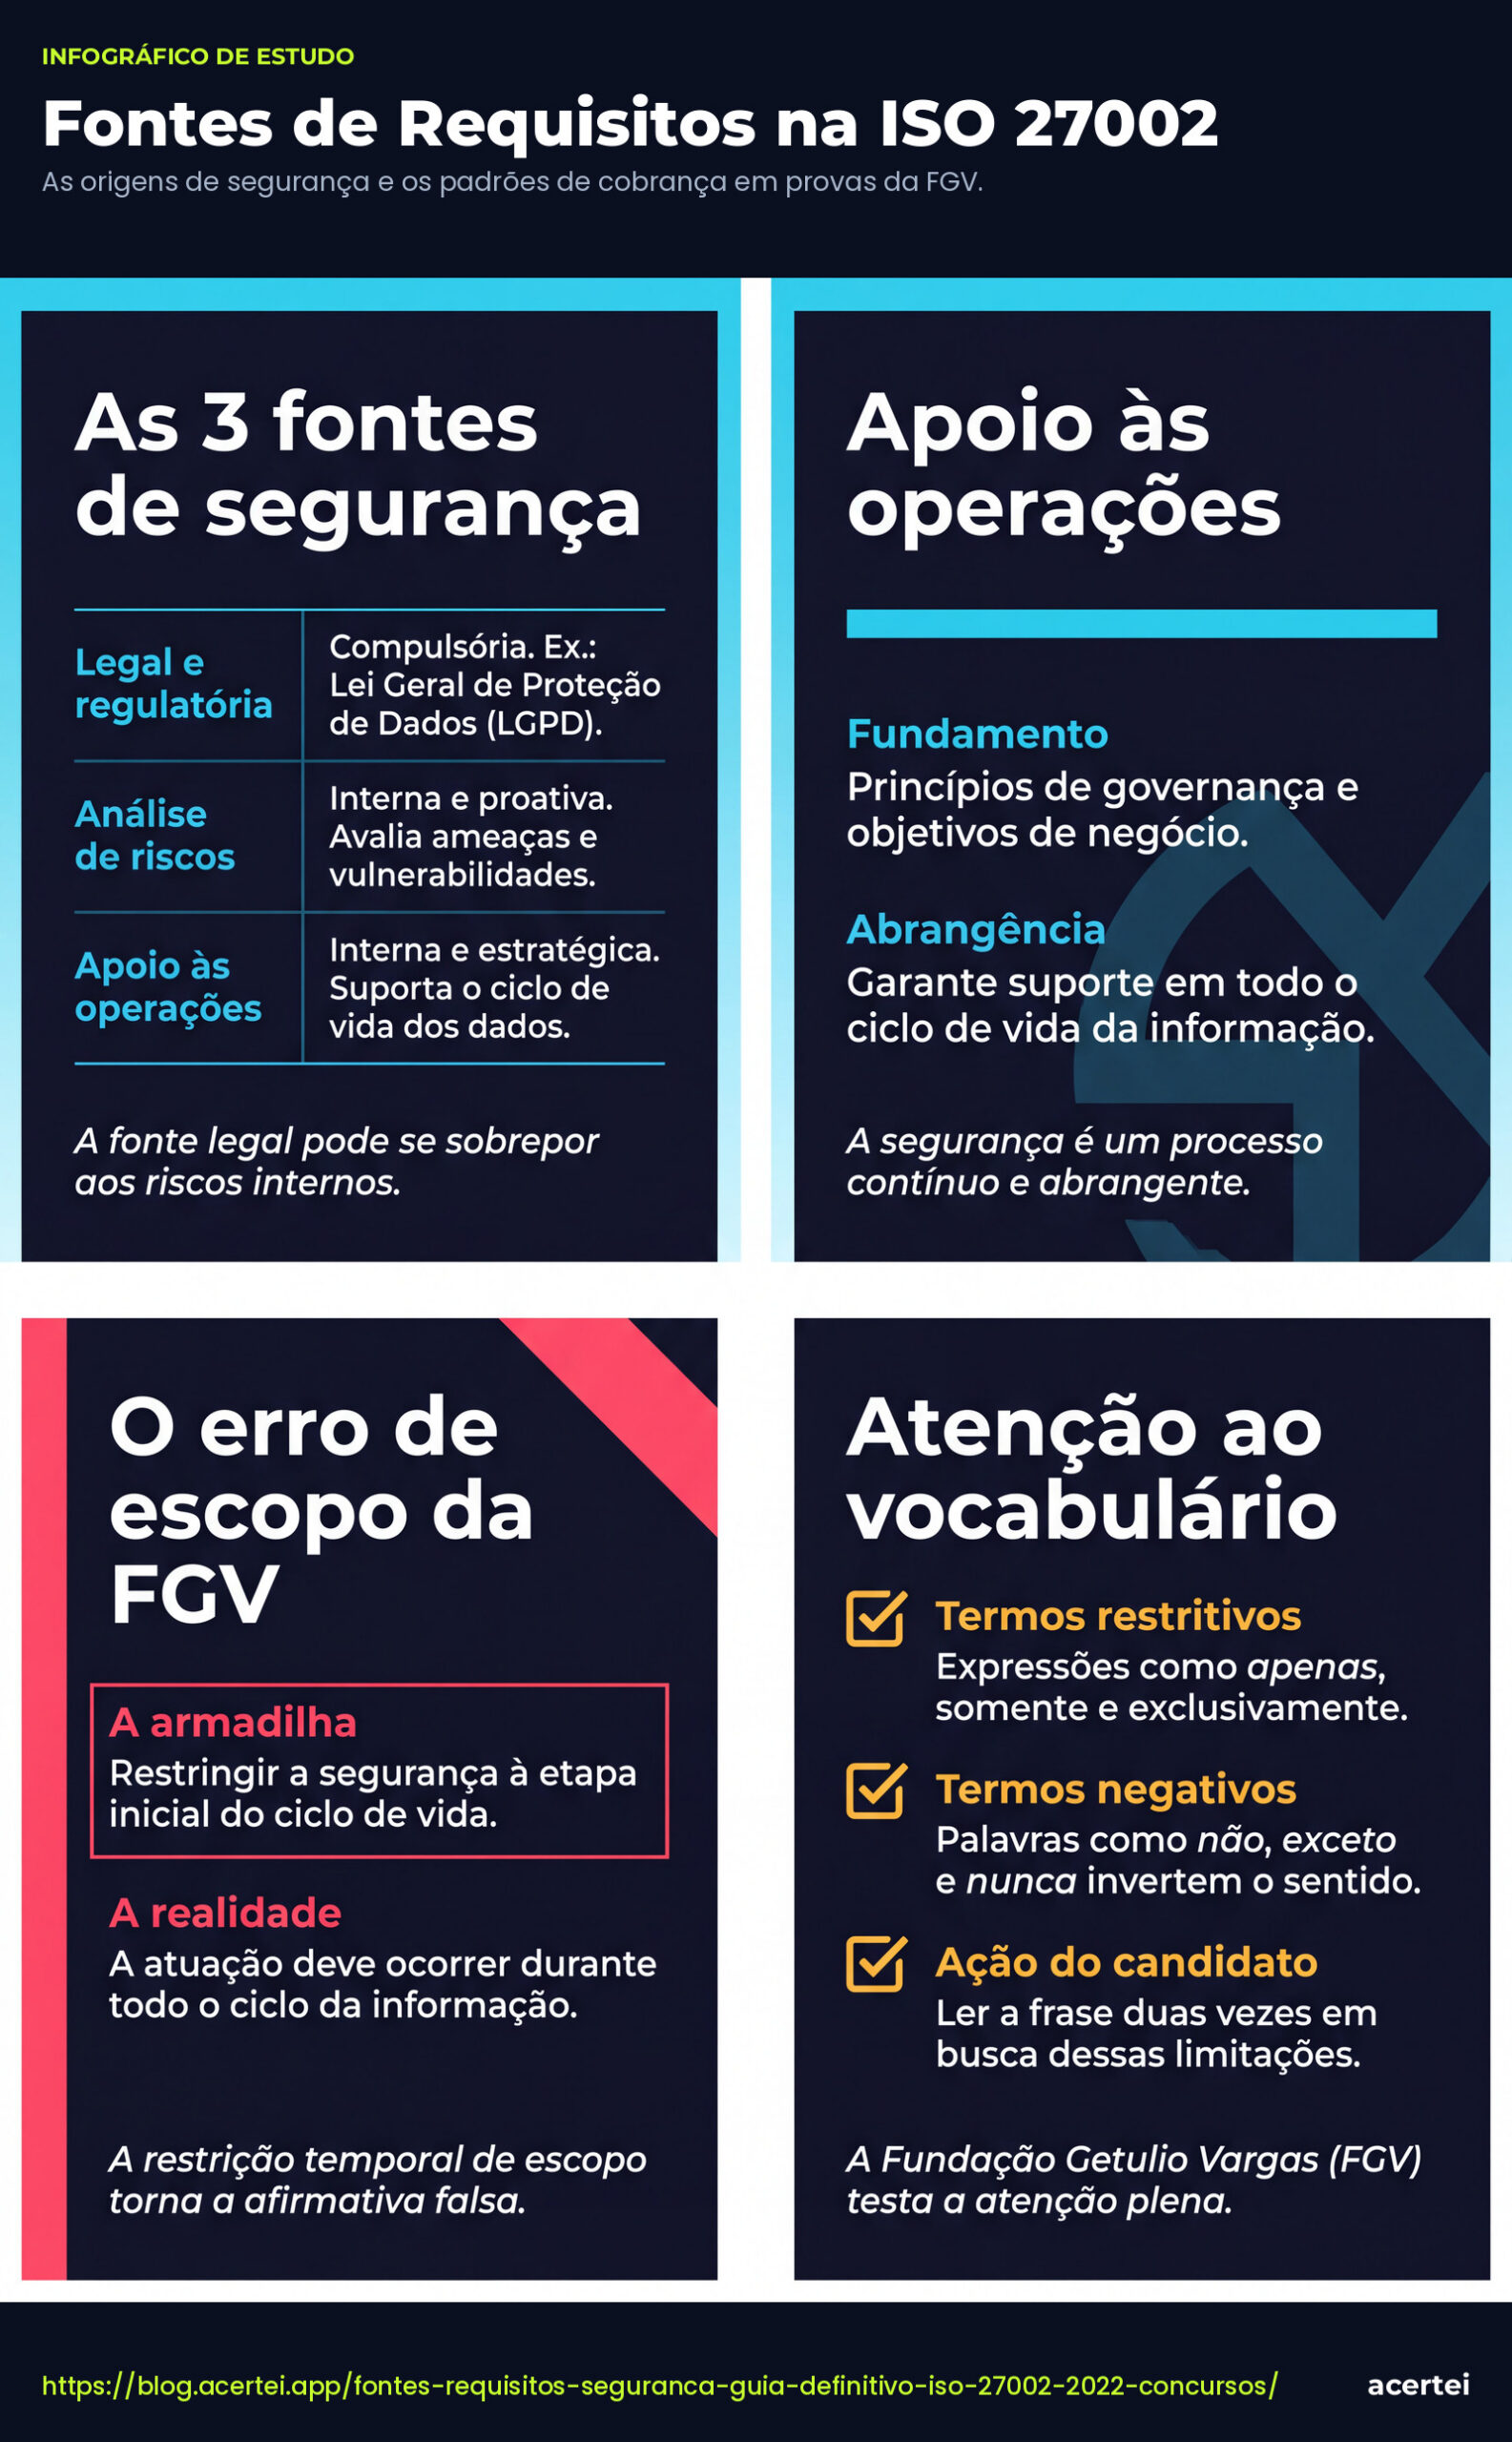
A norma ABNT NBR ISO/IEC 27002:2022 é clara ao apontar três fontes principais das quais os requisitos de segurança da informação de uma organização devem derivar. Dominar essas três fontes é essencial para acertar a maioria das questões sobre o tema.
Fonte 1: Avaliação de Riscos (Afirmativa I da questão)
Esta é a fonte proativa e interna. A organização não espera um problema acontecer; ela analisa seus próprios processos, ativos, estratégias e objetivos de negócio para identificar ameaças e vulnerabilidades. A partir dessa análise, ela define os requisitos de segurança necessários para tratar (mitigar, aceitar, transferir ou evitar) os riscos identificados.
A primeira afirmativa da questão dizia: “(V) A avaliação dos riscos para a organização é descrita como uma das principais fontes, levando em consideração a estratégia geral de negócio e os objetivos da organização.”
Esta afirmativa está perfeita. Ela captura a essência da gestão de riscos como o coração da segurança da informação, alinhando as necessidades de proteção com a missão da empresa. É o ponto de partida para uma segurança inteligente e sob medida.
Fonte 2: Requisitos Legais, Regulatórios e Contratuais (Afirmativa II da questão)
Esta é a fonte obrigatória e predominantemente externa. Toda organização opera dentro de um ecossistema de leis (como a LGPD), regulamentações setoriais (como as do Banco Central para fintechs) e contratos firmados com clientes e fornecedores. Esses documentos impõem requisitos de segurança que não são opcionais.
A segunda afirmativa da questão afirmava: “(F) Os requisitos legais, estatutários, regulamentares e contratuais que uma organização e suas partes interessadas devem cumprir, não são considerados fontes relevantes.”
O erro aqui é grosseiro e intencional, feito para testar a atenção. A palavra “não” invalida toda a sentença. Na realidade, esses requisitos são fontes absolutamente relevantes e compulsórias. Ignorá-los pode resultar em multas pesadas, quebra de contratos e danos irreparáveis à reputação da organização.
Fonte 3: Princípios e Requisitos de Negócio (Afirmativa III da questão)
Esta é a terceira fonte crucial, que garante que a segurança da informação dê suporte direto às operações e à estratégia da organização. Ela engloba o conjunto de princípios, objetivos e necessidades que a empresa define para operar com sucesso.
A terceira afirmativa da questão continha uma pegadinha sutil: “(F) O conjunto de princípios, objetivos e requisitos de negócios da etapa inicial do ciclo de vida da informação que uma organização desenvolve para dar suporte às suas operações, é uma fontes primordial.”
Por que esta afirmativa está errada? A pegadinha está na restrição “da etapa inicial do ciclo de vida da informação”. Os requisitos de negócio que sustentam a segurança da informação não se aplicam apenas ao momento da criação da informação. Eles devem ser considerados em todo o ciclo de vida: criação, armazenamento, processamento, transmissão, compartilhamento e descarte. Limitar a aplicação à “etapa inicial” é um erro conceitual grave que enfraqueceria todo o sistema de segurança.
Conclusão
Para dominar a NBR ISO/IEC 27002:2022 em provas, lembre-se que os requisitos de segurança são um tripé: nascem da análise de riscos (o que pode nos atingir?), das obrigações legais e contratuais (o que somos forçados a cumprir?) e dos objetivos do próprio negócio (o que precisamos proteger para operar?). Entender a interação entre essas três fontes e estar atento às pegadinhas de escopo e negativas garantirá seu sucesso em questões como a que analisamos.
Mapa da Aprovação: Resumo Esquematizado
Fonte de Requisito
Descrição / Palavras-Chave
Natureza
Exemplo Prático
Avaliação de Riscos
Análise de ameaças, vulnerabilidades e impactos. Alinhada à estratégia e objetivos do negócio.
Interna / Proativa
Uma empresa identifica o risco de vazamento de dados de clientes e cria o requisito de criptografar seu banco de dados.
Requisitos Legais, Regulatórios e Contratuais
Leis, estatutos, normas setoriais e cláusulas contratuais. Obrigações. Partes interessadas.
Externa / Compulsória
A Lei Geral de Proteção de Dados (LGPD) exige que a empresa tenha um processo para atender às solicitações dos titulares de dados.
Princípios e Requisitos de Negócio
Suporte às operações em todo o ciclo de vida da informação. Objetivos de negócio, princípios de governança.
Interna / Estratégica
Um dos princípios do negócio é a “disponibilidade 24/7”. Isso gera o requisito de ter sistemas de servidores redundantes e planos de backup robustos.